Google rozważa ograniczenie lokalnego ADB w Androidzie — Shizuku, LADB i aplikacje działające bez roota mogą stracić kluczowe możliwości

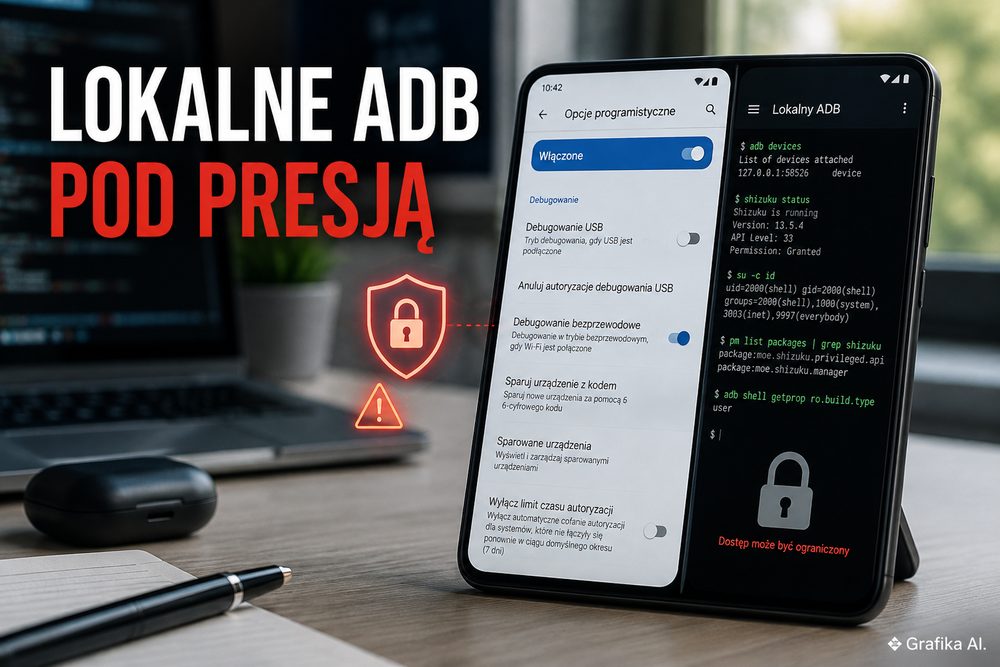
Użytkownik Shizuku na Androidzie 11 lub nowszym może dziś zrobić coś, co jeszcze kilka lat temu wymagało komputera: po restarcie telefonu włączyć Debugowanie bezprzewodowe, ponownie uruchomić usługę Shizuku i odzyskać dostęp aplikacji do wybranych możliwości użytkownika shell. Bez kabla USB, bez peceta i bez roota.
W publicznym Issue Trackerze Androida pojawiła się jednak propozycja zmiany sposobu, w jaki adbd nasłuchuje na interfejsach sieciowych. Zgłoszenie nr 526109803 z 21 czerwca 2026 r. pierwotnie dotyczyło możliwości wskazania konkretnego interfejsu lub adresu IP. 13 lipca osoba z Google przypisana do dyskusji zaproponowała bardziej radykalny wariant: ograniczenie nasłuchu wyłącznie do interfejsu Wi-Fi wlan0, argumentując, że połączenia z localhost były już wykorzystywane do eskalowania uprawnień aplikacji.
To istotna różnica. Nie ma obecnie ogłoszonej decyzji o zablokowaniu Shizuku, LADB ani lokalnego ADB. Na 23 sierpnia 2026 r. zgłoszenie nadal ma status Assigned, priorytet P4, nie ma wskazanej docelowej wersji Androida, AOSP ID ani oczekującej zmiany kodu. Jest propozycja techniczna i dyskusja o jej konsekwencjach.
Co więcej, samo przejście na wlan0 nie pozwala jeszcze uczciwie stwierdzić, że lokalne ADB na pewno przestanie działać. Wszystko zależy od tego, co dokładnie Android zdecyduje się zablokować.
localhost, wlan0 i lokalne ADB to nie jest dokładnie to samo
W typowym scenariuszu ADB wygląda prosto: na komputerze działa klient adb, a na telefonie proces adbd. Po USB lub przez Wireless Debugging komputer łączy się z daemonem i po autoryzacji może uruchomić m.in. adb shell.
Od Androida 11 oficjalny mechanizm Wireless Debugging pozwala sparować urządzenia przez sieć. Shizuku, LADB i podobne narzędzia wykorzystują tę możliwość w mniej typowy sposób: klient ADB może działać na tym samym telefonie, na którym działa adbd.
Wtedy nie potrzebujemy drugiego urządzenia.
Najłatwiej wyobrazić to sobie tak:
adbddziała na telefonie,- aplikacja lub lokalny klient ADB również działa na telefonie,
- użytkownik świadomie włącza Opcje programistyczne i Debugowanie bezprzewodowe,
- przechodzi procedurę parowania,
- klient łączy się z daemonem urządzenia.
Jedną z dróg jest loopback, czyli interfejs przeznaczony do komunikacji urządzenia z samym sobą. W IPv4 najbardziej rozpoznawalnym adresem jest 127.0.0.1.
I właśnie tutaj zaczyna się techniczny niuans, który łatwo zgubić w nagłówku typu „Google blokuje lokalne ADB”.
Jeżeli adbd przestanie nasłuchiwać na loopbackie i będzie związany wyłącznie z wlan0, połączenie z 127.0.0.1 faktycznie przestanie być właściwą drogą do tego daemona. Nie oznacza to jednak automatycznie zakazu każdego połączenia ADB inicjowanego z własnego telefonu.
Telefon podłączony do Wi-Fi ma przecież własny adres przypisany do wlan0, przykładowo 192.168.1.37. Lokalny proces może potencjalnie próbować połączyć się właśnie z tym adresem. Czy Android na to pozwoli i czy będzie to użyteczne dla takich projektów jak Shizuku lub LADB, zależy m.in. od sposobu związania socketu, routingu, ograniczeń sieciowych Androida oraz ewentualnych dodatkowych zabezpieczeń wprowadzonych razem ze zmianą.
Dlatego trzeba rozdzielić trzy scenariusze.
Scenariusz 1: Android pozwala nadal korzystać z loopbacku.
Dla Shizuku, LADB i lokalnych klientów ADB praktycznie nic istotnego się nie zmienia.
Scenariusz 2: adbd przestaje nasłuchiwać na 127.0.0.1, ale aplikacja może połączyć się z własnym adresem telefonu na wlan0.
Część narzędzi może wymagać zmian technicznych, ale nie można mówić o definitywnym końcu on-device ADB.
Scenariusz 3: Android celowo blokuje również połączenia urządzenia z własnym adbd przez jego adres sieciowy.
Dopiero taki wariant rzeczywiście uderza w podstawowy mechanizm lokalnego ADB i może zmusić użytkowników Shizuku bez roota do ponownego korzystania z zewnętrznego klienta ADB.
Ta trzecia możliwość jest najpoważniejsza, ale na dziś nie została ogłoszona jako gotowa zmiana Androida.
Warto też spojrzeć na pierwotną treść zgłoszenia. Nie zakładała ona „wyłączenia localhost”. Autor zaproponował możliwość wskazywania dozwolonego interfejsu, np. wlan0, eth0, tun0, loopbacku albo konkretnego adresu IP. Taki model dawałby deweloperowi wybór.
Sztywne wlan0-only jest dużo bardziej ograniczające.
Telefon może korzystać z ADB przez Ethernet w stacji dokującej, środowisko testowe może prowadzić ruch przez VPN tun0, a użytkownik narzędzi lokalnych może celowo chcieć dopuścić wyłącznie loopback. Paradoksalnie loopback-only może być bezpieczniejszym wyborem w publicznej sieci Wi-Fi niż wlan0-only, ponieważ usługa dostępna wyłącznie pod 127.0.0.1 nie wystawia portu na inne urządzenia znajdujące się w tej samej sieci.
Dlatego najbardziej sensownym kompromisem nie jest sztywne „zawsze wlan0”, lecz możliwość wyboru dozwolonych interfejsów, z bezpiecznym ustawieniem domyślnym i świadomym opt-in dla loopbacku.
CVE-2026-0073 tłumaczy presję na uszczelnienie adbd, ale nie jest argumentem za dowolną blokadą
Dyskusja nie zaczęła się bez powodu. CVE-2026-0073 pokazało, że błąd w Wireless ADB może mieć znacznie poważniejsze skutki niż zwykła awaria narzędzia deweloperskiego.
Problem znajdował się w funkcji adbd_tls_verify_cert w auth.cpp. Błąd logiczny umożliwiał obejście wzajemnego uwierzytelniania Wireless ADB. W odpowiednich warunkach atakujący znajdujący się w sąsiedztwie sieciowym urządzenia mógł uzyskać wykonanie kodu jako użytkownik shell, bez potrzeby wcześniejszego posiadania uprawnień i bez dodatkowej interakcji użytkownika podczas samego wykorzystania podatności.
CISA-ADP przyznała luce 8,8/10 w CVSS 3.1. Android sklasyfikował ją jako krytyczne RCE dotyczące AOSP w wersjach:
- Android 14,
- Android 15,
- Android 16,
- Android 16 QPR2.
Najważniejsza informacja praktyczna: poprawka została uwzględniona w poziomie zabezpieczeń z 1 maja 2026 r. Android wskazuje, że poziom 2026-05-01 lub nowszy rozwiązuje problemy należące do tego zestawu poprawek. adbd znalazł się również wśród komponentów obsługiwanych przez aktualizacje systemowe Google Play.
To oznacza, że pierwszą rzeczą, jaką powinien zrobić użytkownik obawiający się CVE-2026-0073, nie jest wyłączenie aktualizacji ani pozostanie na starym systemie.
Najpierw trzeba wejść w informacje o wersji Androida i sprawdzić poziom aktualizacji zabezpieczeń Androida. Jeżeli producent zatrzymał telefon przed majem 2026 r., problemem jest brak poprawki bezpieczeństwa, a nie przyszła dyskusja o Shizuku.
Sama podatność nie oznacza też, że Wireless Debugging jest permanentnie niebezpieczne. Pokazuje natomiast sens zasady najmniejszych uprawnień również na poziomie sieci: daemon nie powinien nasłuchiwać tam, gdzie użytkownik go nie potrzebuje.
Tu właśnie pierwotna propozycja wyboru interfejsu ma sens.
Za ograniczeniem nasłuchu przemawia kilka rzeczy:
- mniejsza powierzchnia ekspozycji
adbd, - możliwość niewystawiania portu na przypadkowe interfejsy,
- możliwość stworzenia ustawień dostosowanych do konkretnego środowiska deweloperskiego.
Problem z wlan0-only polega na tym, że Wi-Fi nie jest synonimem zaufanej sieci. W hotelu, na lotnisku czy w kawiarni właśnie wlan0 jest interfejsem, którego użytkownik może najmniej chcieć wystawiać.
Dobry mechanizm bezpieczeństwa powinien więc odpowiadać na pytanie „któremu interfejsowi ufam?”, a nie „czy ten interfejs nazywa się wlan0?”.
Trzeba również oddzielić naprawienie CVE-2026-0073 od dodatkowego utwardzania architektury. Luka została załatana. Ewentualne ograniczenie interfejsów byłoby kolejną warstwą defense in depth, która ma ograniczyć skutki przyszłych błędów podobnej klasy.
To uzasadniony cel. Nie wynika z niego jednak, że jedynym rozsądnym rozwiązaniem jest odebranie użytkownikowi lokalnego ADB.
Shizuku i LADB odczują taką zmianę inaczej
Najważniejsza różnica brzmi: Shizuku nie potrzebuje aktywnej sesji ADB przez cały czas. LADB potrzebuje lokalnego ADB jako podstawy swojego działania.
LADB zawiera klienta/server ADB w aplikacji i wykorzystuje Wireless Debugging, aby urządzenie mogło połączyć się z własnym adbd. Efektem jest lokalna powłoka ADB bez konieczności wyjmowania laptopa.
To pozwala wykonywać z telefonu komendy związane m.in. z pm, cmd, settings czy dumpsys, oczywiście w granicach uprawnień użytkownika shell.
Jeżeli Android rzeczywiście wprowadzi mechanizm uniemożliwiający wszystkim lokalnym aplikacjom połączenie z własnym adbd, LADB straci mechanizm znajdujący się w centrum jego działania. Tego nie da się naprawić zwykłą zmianą interfejsu aplikacji, jeśli blokada znajduje się niżej, w samym systemie.
Nie należy jednak wyciągać takiego wniosku wyłącznie z propozycji wlan0-only. Dopóki nie ma konkretnej implementacji, nie wiadomo, czy problem ograniczy się do loopbacku, czy obejmie wszystkie warianty self-connect.
Shizuku działa inaczej.
Na urządzeniu bez roota z Androidem 11 lub nowszym obecny przebieg wygląda mniej więcej tak:
restart telefonu
→ usługa Shizuku nie działa
→ użytkownik włącza Debugowanie bezprzewodowe
→ Shizuku wykorzystuje ADB do uruchomienia własnej usługi z uprawnieniami shell
→ aplikacje obsługujące Shizuku komunikują się z tą usługą.
Po prawidłowym uruchomieniu Shizuku nie musi utrzymywać aktywnego połączenia ADB przez cały czas. ADB jest potrzebne przede wszystkim do startu procesu.
To ma praktyczne znaczenie. Potencjalna blokada nie musi sprawić, że wszystkie aplikacje korzystające z Shizuku nagle przestaną działać w połowie dnia. Najbardziej problematyczny moment pojawia się po restarcie telefonu, ponieważ system zabija usługę i trzeba uruchomić ją ponownie.
Oficjalny tryb Wireless Debugging Shizuku na Androidzie 11+ właśnie ten etap pozwala wykonać bez komputera.
Jeżeli zostanie zablokowane każde on-device ADB, workflow może zmienić się na:
restart
→ Shizuku zatrzymane
→ lokalny start niedostępny
→ podłączenie telefonu do komputera lub innego urządzenia z klientem ADB
→ uruchomienie Shizuku
→ normalne korzystanie do następnego restartu.
To będzie drobna niedogodność dla jednego użytkownika i powód do porzucenia aplikacji dla innego.
Najmniejszy problem mają osoby używające Shizuku do zmian jednorazowych. Jeżeli aplikacja służy do wyłączenia kilku pakietów producenta albo zmiany ustawienia, które pozostaje zapisane po zakończeniu usługi, konieczność rzadszego uruchomienia Shizuku nie zmienia całego sposobu korzystania z telefonu.
Znacznie gorzej wygląda sytuacja aplikacji wymagających działającej usługi Shizuku na co dzień. W takim przypadku każdy restart, aktualizacja lub rozładowanie telefonu może oznaczać konieczność ponownego dostępu do komputera.
Użytkownika Shizuku z rootem problem dotyczy w dużo mniejszym stopniu. Shizuku może zostać uruchomione przez root i Wireless Debugging nie jest wtedy podstawową metodą startową.
Nie oznacza to jednak, że warto dziś rootować telefon „na zapas”.
Na głównym smartfonie używanym w Polsce do bankowości, płatności, mObywatela, uwierzytelniania firmowego czy profilu MDM root oraz odblokowany bootloader wprowadzają zupełnie inną kategorię problemów. W zależności od telefonu, ROM-u i aplikacji mogą pojawić się kłopoty z mechanizmami integralności, aktualizacjami OTA albo aplikacjami sprawdzającymi stan środowiska.
Nie ma sensu brać tych kompromisów na siebie w reakcji na zmianę, której nie ma jeszcze w stabilnym Androidzie.
Nie warto również zamrażać systemu na starej wersji. To szczególnie kiepski pomysł po CVE-2026-0073. Zachowanie wygodniejszego lokalnego ADB kosztem nieinstalowania poprawek do samego adbd odwraca priorytety bezpieczeństwa.
Co zatem zrobić teraz?
Priorytet 1: sprawdzić poziom aktualizacji zabezpieczeń. Jeśli telefon nadal ma poprawki starsze niż 2026-05-01, to jest realny problem do rozwiązania dziś.
Priorytet 2: jeżeli Shizuku jest krytyczne dla twojego workflow, sprawdzić klasyczne ADB z komputera. Aktualne Android SDK Platform-Tools powinny widzieć urządzenie po wykonaniu adb devices. Lepiej odkryć problem ze sterownikiem, autoryzacją lub kablem teraz niż dopiero wtedy, gdy lokalny start faktycznie przestanie działać.
Priorytet 3: ustalić, czego dokładnie używane aplikacje potrzebują od Shizuku. Jednorazowy debloat to inna sytuacja niż aplikacja, która po zatrzymaniu usługi natychmiast traci kluczową funkcję.
Dopiero czwartym krokiem jest obserwowanie, co Google zrobi z Issue 526109803. Graniczna informacja nie brzmi „Google komentuje wlan0”. Będzie nią dopiero konkretna zmiana w kodzie Androida pokazująca, czy zablokowano wyłącznie loopback, czy wszystkie połączenia urządzenia z własnym adbd, oraz czy użytkownik dostanie możliwość świadomego włączenia lokalnego ADB.
FAQ
Czy Google już zablokowało Shizuku i LADB?
Nie. Na 23 sierpnia 2026 r. zgłoszenie nr 526109803 jest nadal feature requestem ze statusem Assigned. Nie ma wskazanej wersji Androida, do której zmiana ma trafić, ani oczekującej zmiany kodu.
Czy propozycja wlan0-only na pewno zabije lokalne ADB?
Nie można tego dziś stwierdzić. Wyłączenie nasłuchu na 127.0.0.1 blokuje klasyczny loopback, ale lokalny proces może potencjalnie próbować połączyć się z własnym adresem telefonu na wlan0. Ostateczny efekt zależy od implementacji Androida i ewentualnych dodatkowych ograniczeń self-connect.
Czy ADB przez USB również jest zagrożone?
Obecna dyskusja dotyczy sieciowego nasłuchu adbd i interfejsów wykorzystywanych przez połączenia TCP/Wireless Debugging. Nie ma podstaw, aby z samej propozycji wyciągać wniosek o usunięciu klasycznego ADB przez USB.
Czy Shizuku potrzebuje ADB przez cały czas?
Nie. Na urządzeniu bez roota ADB jest wykorzystywane przede wszystkim do uruchomienia usługi Shizuku. Po jej starcie aplikacje komunikują się z usługą Shizuku, a stała sesja ADB nie jest potrzebna.
Co dzieje się z Shizuku po restarcie telefonu?
Usługę trzeba uruchomić ponownie. Na Androidzie 11 i nowszym można dziś zrobić to przez Wireless Debugging bez komputera. Właśnie utrata tej wygodnej metody byłaby najbardziej odczuwalnym skutkiem pełnej blokady on-device ADB.
Czy LADB jest bardziej zagrożone niż Shizuku?
Tak, jeżeli Android rzeczywiście zablokuje wszystkie połączenia telefonu z własnym adbd. Lokalna sesja ADB jest podstawą działania LADB, podczas gdy Shizuku wykorzystuje ADB głównie jako mechanizm startowy.
Czy root rozwiąże problem?
W przypadku Shizuku daje osobną metodę uruchomienia usługi, ale nie jest rozsądnym ruchem wykonywanym wyłącznie „na zapas”. Root i odblokowanie bootloadera mogą wpływać na integralność systemu, aktualizacje i działanie wybranych aplikacji. To znacznie większa zmiana niż ponowne uruchamianie Shizuku z komputera.
Jak sprawdzić, czy telefon ma poprawkę CVE-2026-0073?
Sprawdź w ustawieniach telefonu poziom aktualizacji zabezpieczeń Androida. Dla problemów opisanych w majowym biuletynie Androida granicznym poziomem jest 2026-05-01 lub nowszy. W zależności od producenta znaczenie może mieć również aktualizacja systemowa Google Play.
Czy warto pozostać na starszej wersji Androida, żeby zachować lokalne ADB?
Nie jest to dobry kompromis. Nie ma jeszcze potwierdzonej blokady, a pozostanie na starej wersji oznacza rezygnację z kolejnych poprawek bezpieczeństwa. CVE-2026-0073 dotyczyło właśnie adbd, więc ten komponent jest ostatnim miejscem, które warto celowo pozostawiać bez aktualizacji.
Co powinien zrobić użytkownik Shizuku teraz?
Najpierw sprawdzić, czy telefon ma poziom zabezpieczeń co najmniej 2026-05-01. Następnie, jeśli Shizuku jest potrzebne do codziennej pracy, przetestować klasyczne ADB z komputera i ustalić, które używane funkcje wymagają ponownego startu Shizuku po restarcie. Nie rootuj telefonu, nie blokuj aktualizacji i nie zmieniaj obecnego workflow wyłącznie z powodu propozycji w Issue Trackerze. Decyzję o migracji warto podjąć dopiero wtedy, gdy pojawi się konkretna implementacja Androida i będzie wiadomo, czy blokuje ona rzeczywiście wszystkie formy lokalnego połączenia z adbd.

Redakcja
Lubię poznawać nowe zagadnienia i dzielić się wiedzą w prosty, przystępny sposób. Tworzę praktyczne treści, które mają pomagać, inspirować i dostarczać czytelnikom konkretnych informacji.